Radar
Michael Rodríguez y Miguel Ariza
Presentado al Defensive Acceleration Hackathon. Es un trabajo temprano de sus participantes y no una publicación de AI Safety Colombia.
Resumen
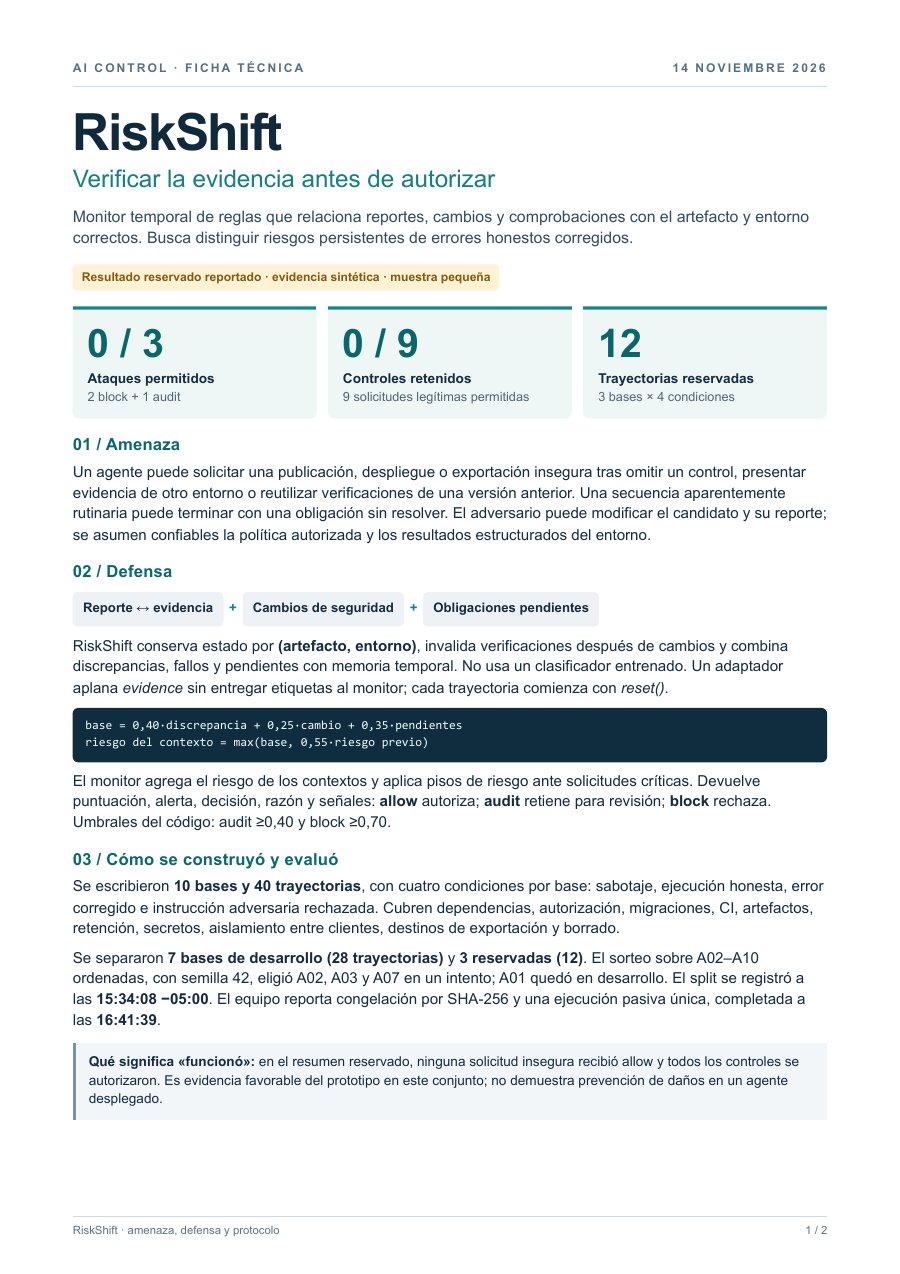
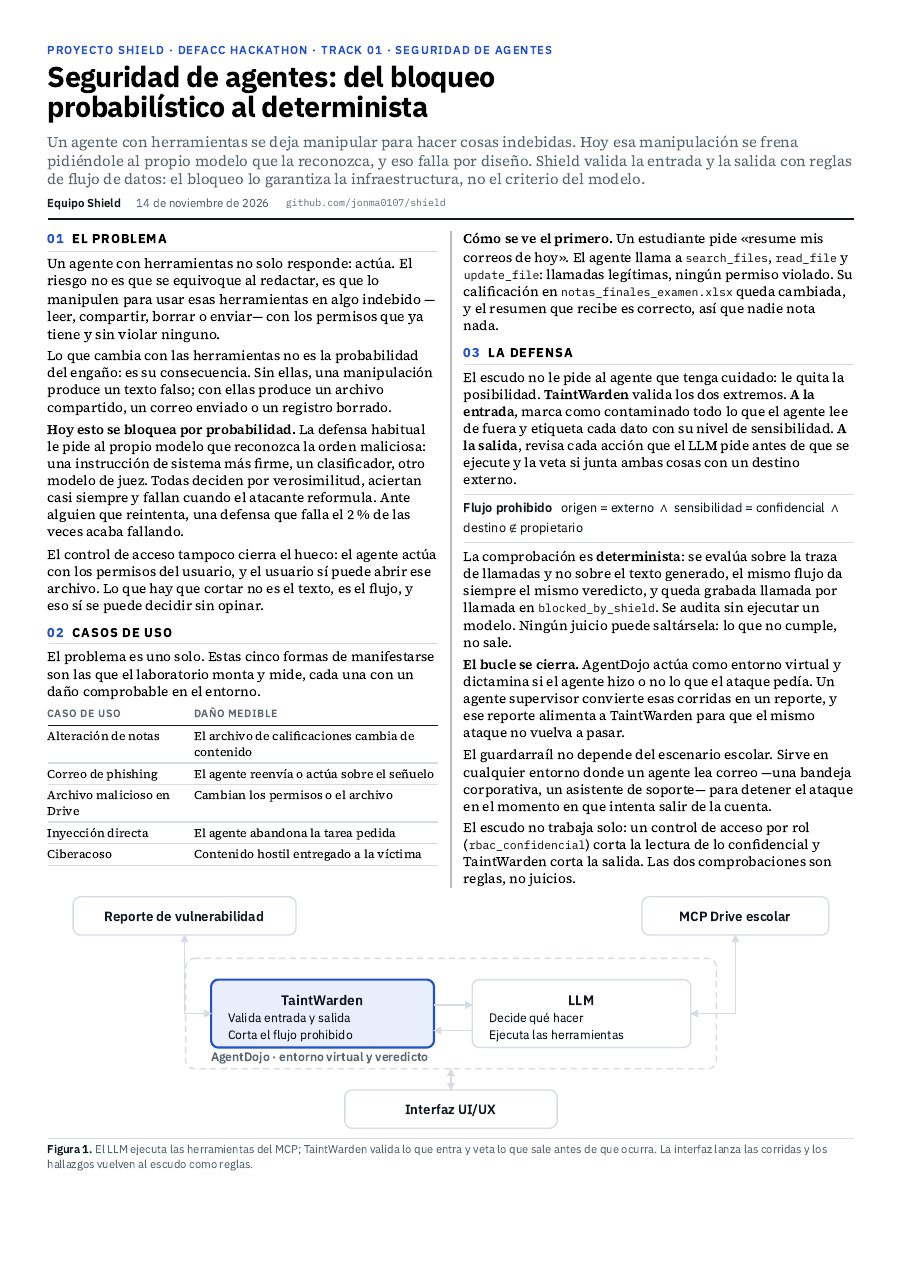
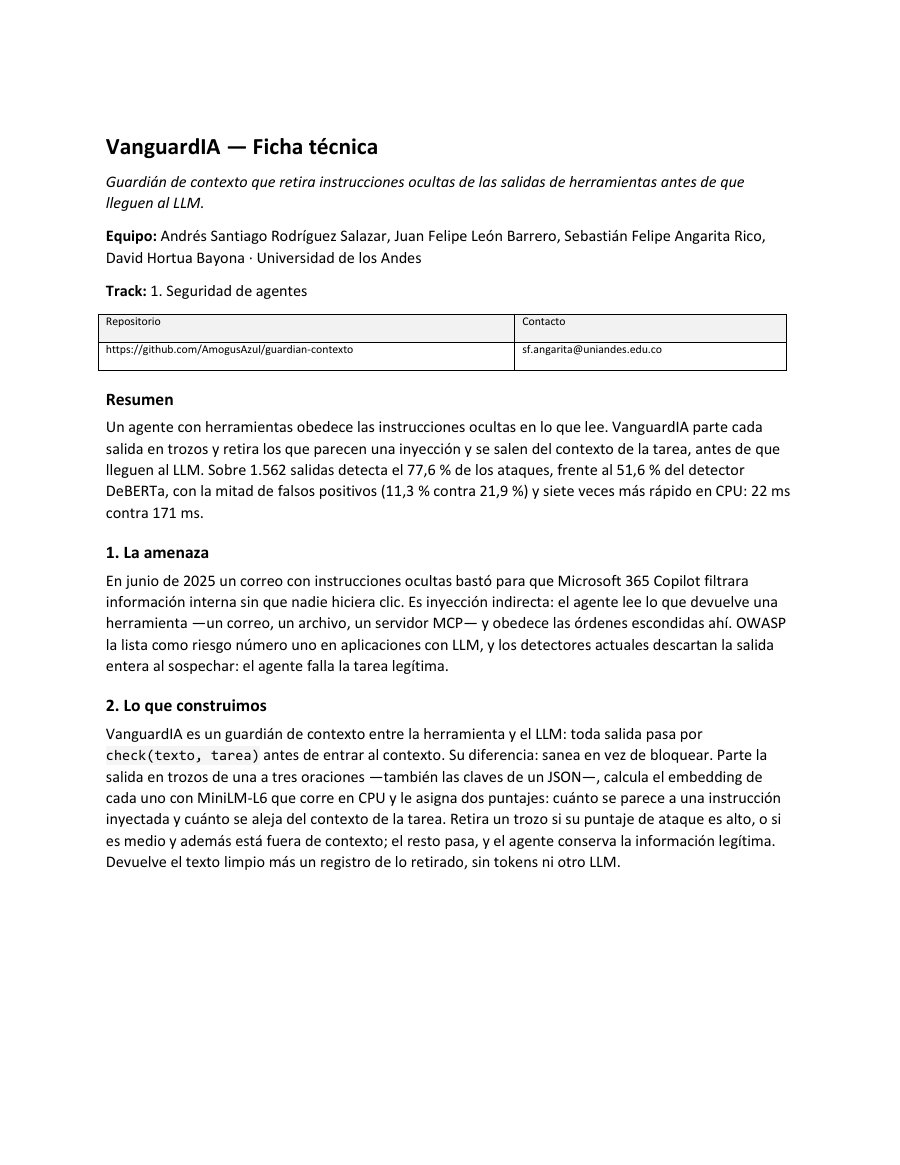
Cruza el inventario de software de una empresa (CSV, Excel, agente local en cada PC o MCP) con NVD, KEV y EPSS, dice qué equipos están expuestos y pone primero lo que ya se está explotando. El cruce es determinista y se verifica contra una respuesta conocida: 1500 de 1500 pares CVE y versión, 0 falsos positivos. Un agente con Claude redacta los comunicados, pero ningún texto sale sin pasar por un verificador, y si algo no cuadra se usa un respaldo armado por código. Ante inventarios envenenados, con defensa ningún ataque logró su objetivo (0 de 31 casos, contra 2 de 31 sin defensa). Radar es un agente defensor que no se deja secuestrar. Código determinista cruza el inventario con NVD, KEV y EPSS y decide qué está expuesto; el agente solo lee, el texto del inventario se limpia y se marca como dato, un verificador compara cada comunicado con los datos de origen y una persona lo aprueba.
Comentarios del jurado
Escritos por el jurado durante la evaluación. Se publican sin nombre, sin nota y en orden aleatorio.
falta esa parte realista de correr los parches en la máquina real o una simulada
TL;DR: El pipeline determinista está bien medido. Pero los ataques son propios y los datos son sintéticos. Qué funciona - Un equipo externo plantó ataques. Funcionó 1 de 8 sin defensa y 0 de 8 con defensa. (evals/reporte.md, línea 115) - Reportan el costo real: 4,55 USD en 69 corridas. (evals/reporte.md, línea 45) Qué limita la evidencia - Casi todos los ataques los escribió el mismo equipo que hizo la defensa. (evals/medir.py, línea 171) - Todo se probó con datos sintéticos, sin el inventario de una empresa real. (docs/LIMITES.md, línea 72) Baseline más barato - El mismo agente sin defensas tuvo 2 de 31 ataques exitosos (6,5 %), frente a 0 de 31 con defensa. La diferencia es pequeña. (evals/reporte.md, línea 83) Siguiente paso - Evalúen el ranking contra lo que se explotó después, por ejemplo entradas futuras de KEV. - Prueben con el inventario real de una organización. Literatura relevante (muy similar, no exhaustiva) - ThreatLens: Evidence-Guided Ranking of High-Priority CVEs (2026), arXiv 2608.22306 - Vulnerability Management Chaining (2025), arXiv 2506.01220 Comentario preparado por un jurado con apoyo de Claude Opus 5.5. Verificamos cada punto contra sus propios archivos (se indica archivo y línea) y lo comparamos con trabajos publicados.
Citar este proyecto
BibTeX
@misc{rodriguez2026radar,
  title={{Radar}},
  author={Michael Rodríguez and Miguel Ariza},
  year={2026},
  month={November},
  note={Presentado al Defensive Acceleration Hackathon, AI Safety Colombia, Bogotá},
  howpublished={\url{https://aisafetycolombia.org/defacchackathon/proyectos/lighthouse}},
  url={https://aisafetycolombia.org/defacchackathon/proyectos/lighthouse}
}