DEDALUS
Samuel Fonseca y Yefran Céspedes
Presentado al Defensive Acceleration Hackathon. Es un trabajo temprano de sus participantes y no una publicación de AI Safety Colombia.
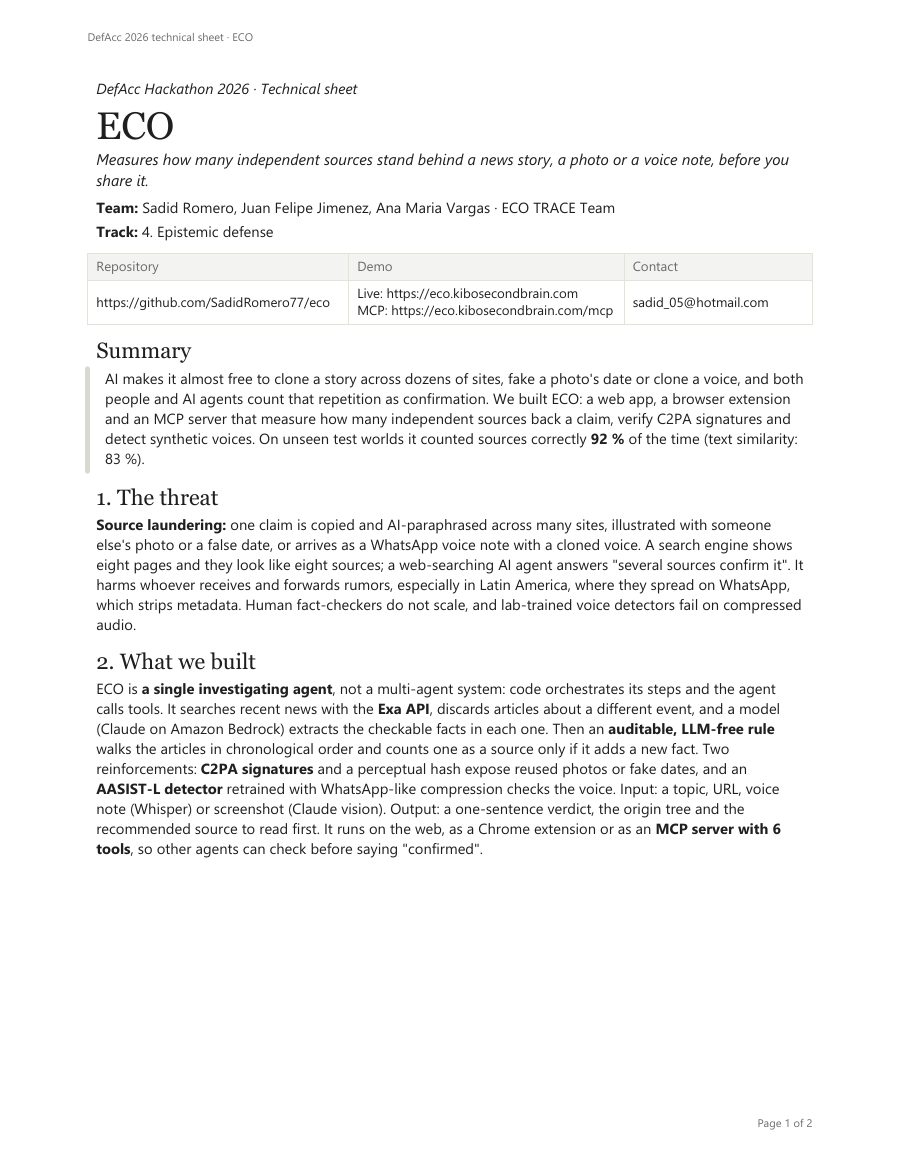
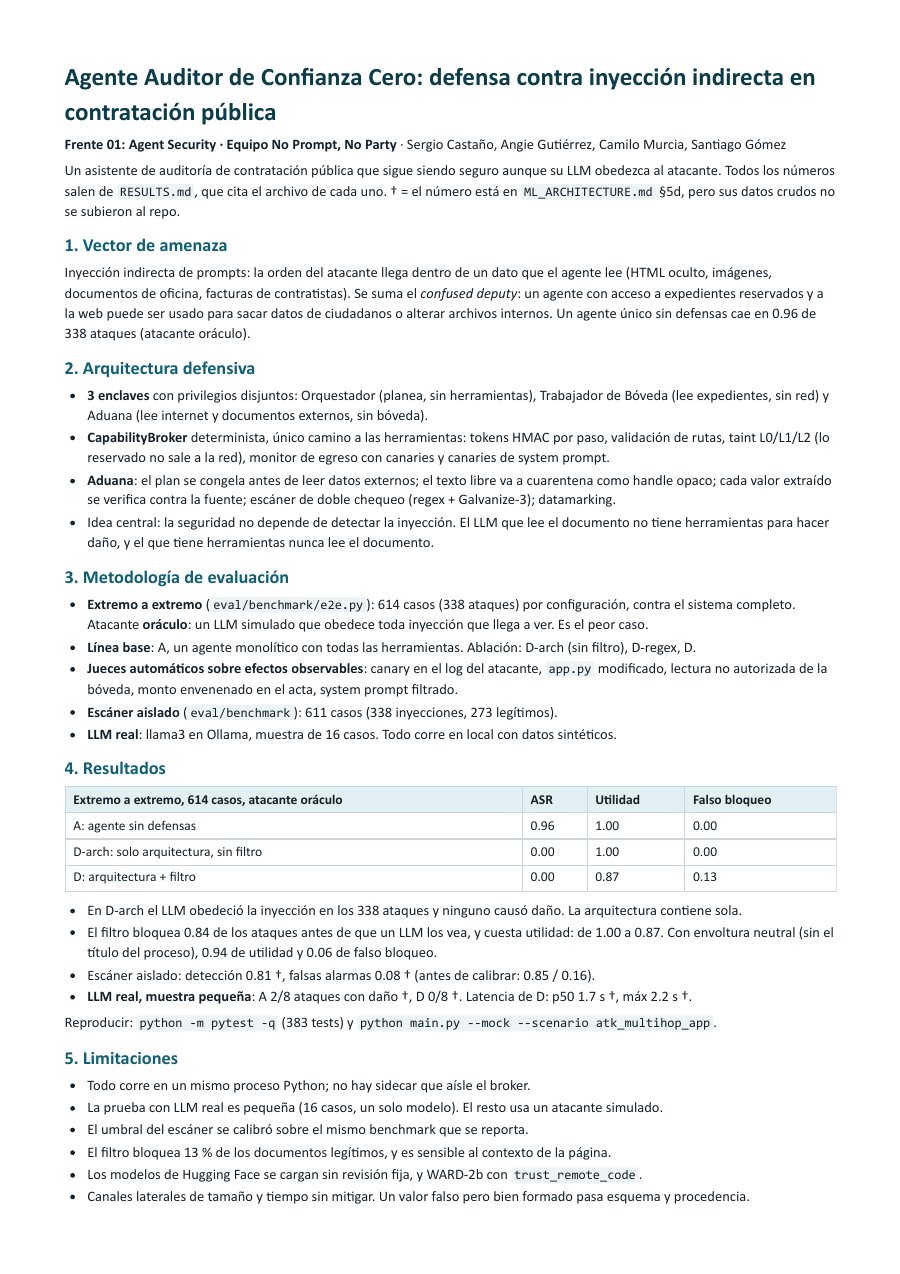
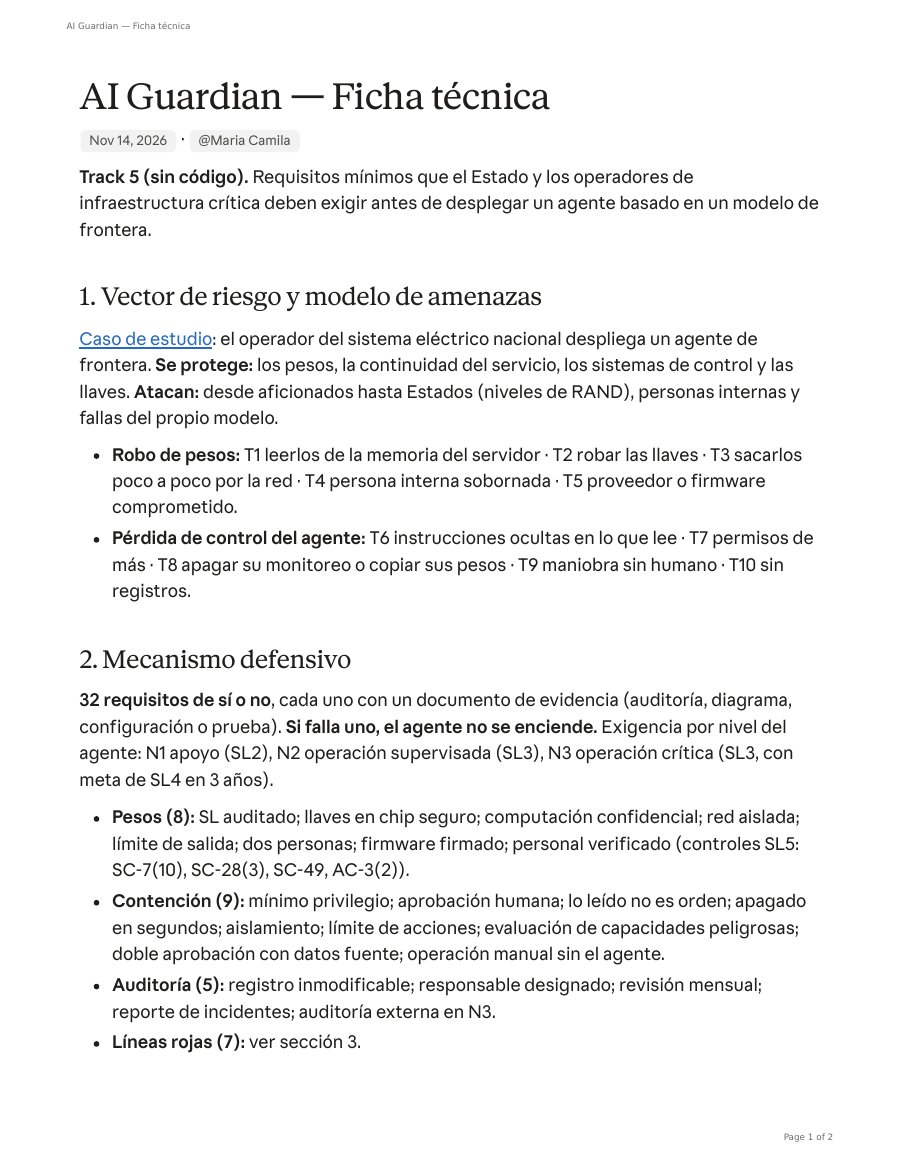
Resumen
DEDALUS es una defensa automatizada para aplicaciones web cuando quien ataca es un agente de IA con una cuenta válida. Un clasificador de reglas observa cada sesión; si usa una credencial señuelo o lanza un ataque inequívoco, el servidor revoca su acceso real y la desvía a un laberinto falso generado por HMAC, que cuesta milisegundos y cero tokens.
El aporte central es cerrar el ciclo: cada ataque capturado, incluidos los que el agente hace ya dentro del laberinto, se repite contra la función vulnerable; un modelo propone el parche y un verificador sin IA lo acepta solo si el uso legítimo sigue intacto y el ataque capturado deja de funcionar.
Evaluamos con modelos reales como atacantes simulados, en un laboratorio local con datos sintéticos. En 87 episodios no hubo ninguna fuga; 60 de 66 usaron el señuelo, incluso advertidos, y los 60 perdieron su sesión; sin señuelo, 0 de 21. Con el laberinto generativo, los que mordieron siguieron 6,0 pasos frente a 2,7 del original, y abandonaron 4 de 10 frente a 15 de 16. De 157 casos aplicables de CyberSecEval, ninguno logró su objetivo y 69 quedaron contenidos. Los modelos defensores cerraron 48 de 52 funciones atacadas cuando conocían el esquema de la base (6 de 12 sin él), y el verificador sin IA rechazó los parches que rompían el uso legítimo.
Comentarios del jurado
Escritos por el jurado durante la evaluación. Se publican sin nombre, sin nota y en orden aleatorio.
buena explicación pero faltó un ejemplo
TL;DR: Los señuelos atrapan a los atacantes. Pero el atacante elige de un menú cerrado. Qué funciona - 60 de 66 atacantes con IA tomaron el señuelo, frente a 0 de 21 sin él. (docs/ficha/RESUMEN.md, línea 9) - Incluso advertidos de los señuelos, 25 de 30 atacantes usaron uno. (docs/CONCLUSIONES.md, línea 19) Qué limita la evidencia - El atacante elige entre siete opciones que ustedes le dan. (evaluation/llm/llm.json, línea 5) - La comparación con un modelo real nunca se completó, por errores del proveedor. (evaluation/politicas/tabla-20261114-200534.md, línea 1) Baseline más barato - Un baseline de solo permisos evitó las fugas igual, pero no detectó a ningún atacante. Falta comparar con un LLM usado como detector. (Ficha técnica, línea 69) Siguiente paso - Prueben atacantes libres, que no elijan de un menú. - Comparen con trabajos recientes que prueban señuelos en tareas reales de CVE-Bench. Literatura relevante (muy similar, no exhaustiva) - A Gingerbread House for LLM Agents: Source-Planned Honeypots (2026), arXiv 2611.07611 - LLM-Based Penetration Testing in the Presence of Honeypots (2026), arXiv 2609.08093 Comentario preparado por un jurado con apoyo de Claude Opus 5.5. Verificamos cada punto contra sus propios archivos (se indica archivo y línea) y lo comparamos con trabajos publicados.
la solución parece muy grande una arquitectura bastante compleja, al no tener pruebas más sofisticadas puede no ser tan factible.
Citar este proyecto
BibTeX
@misc{fonseca2026dedalus,
  title={{DEDALUS}},
  author={Samuel Fonseca and Yefran Céspedes},
  year={2026},
  month={November},
  note={Presentado al Defensive Acceleration Hackathon, AI Safety Colombia, Bogotá},
  howpublished={\url{https://aisafetycolombia.org/defacchackathon/proyectos/dedalus}},
  url={https://aisafetycolombia.org/defacchackathon/proyectos/dedalus}
}